




日本のECサイトは狙われやすい?何から始める? 今こそ考えたいブランドと顧客を守るセキュリティ対策


セキュリティ事故増で変化する消費者の意識 今必要な“カゴ落ち対策”とは
EC事業者・担当者にとって、クレジットカードの不正利用や転売防止といった「売上に直結しやすい不正注文対策」は比較的身近に感じられるはずだ。ところが、ログイン時の多要素認証や決済時の3Dセキュアなど、いわゆる購入までのステップが増えてしまう対策について、「離脱を恐れて導入に二の足を踏むケースもこれまで少なくなかった」と振り返る金澤氏。
「『いかに最短距離で購入までたどり着いてもらうか』を極める方からすれば、ステップが増える=離脱が増えると考えられても無理はありません。ただし、ニュースでもセキュリティ事故を見聞きするケースが増えたからか、近年はEC事業者内の常識も変わりつつあると感じています」(金澤氏)
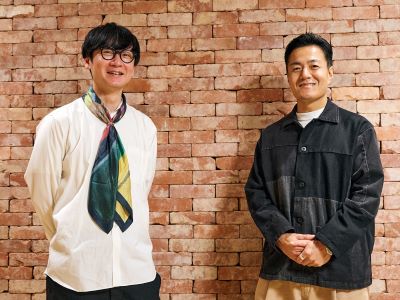
「変化のきっかけは、消費者側から起きていると私は認識しています。金澤も話すように、個人情報流出など自分ごと化しやすいセキュリティ事故がニュースなどで報じられるケースも増えました。こうした事象によって消費者のリテラシーもアップデートされ、数年前までは面倒だと感じられていた多要素認証も『自分を不正決済などの被害から守ってくれる“あってしかるべきもの”』という認識に変わりつつあります」(成実氏)
ログイン時や決済時に認証のステップを挟むことが一般化しているのであれば、こうした手続きを踏まないECサイトに不安を抱く可能性もある。「このような常識の変化にも敏感になってほしい」と成実氏が語った上で、松本氏はこう補足した。
「3Dセキュア2.0では、AIが取引のリスクを自動判定し、本人確認が必要な疑わしい購入の場合のみ認証を求める『リスクベース認証』が採用されるなど、購入者全員に面倒な手続きを踏ませないような工夫も増えています。セキュリティ技術も日進月歩で進化を遂げているので、かつての常識にとらわれず、快適性と安全性を両立した方法を追求してみてはいかがでしょうか」(松本氏)
この記事は参考になりましたか?
- [ECzine Press Winter 2025]ECサイトの脆弱性・不正利用対策義務化を機に考える、これからのセキュリティ連載記事一覧
-
- セキュリティ事故1件あたりの平均損失額は5,700万円 堅牢な環境構築と有効な対策をIPA...
- 日本のECサイトは狙われやすい?何から始める? 今こそ考えたいブランドと顧客を守るセキュリ...
- この記事の著者
-

ECzine編集部(イーシージンヘンシュウブ)
ECzine編集部ならではの視点で、マーケターの皆さんに情報をお伝えいたします。
※プロフィールは、執筆時点、または直近の記事の寄稿時点での内容です
提供:株式会社ラック
【AD】本記事の内容は記事掲載開始時点のものです 企画・制作 株式会社翔泳社
この記事は参考になりましたか?
この記事をシェア
