




日本のECサイトは狙われやすい?何から始める? 今こそ考えたいブランドと顧客を守るセキュリティ対策


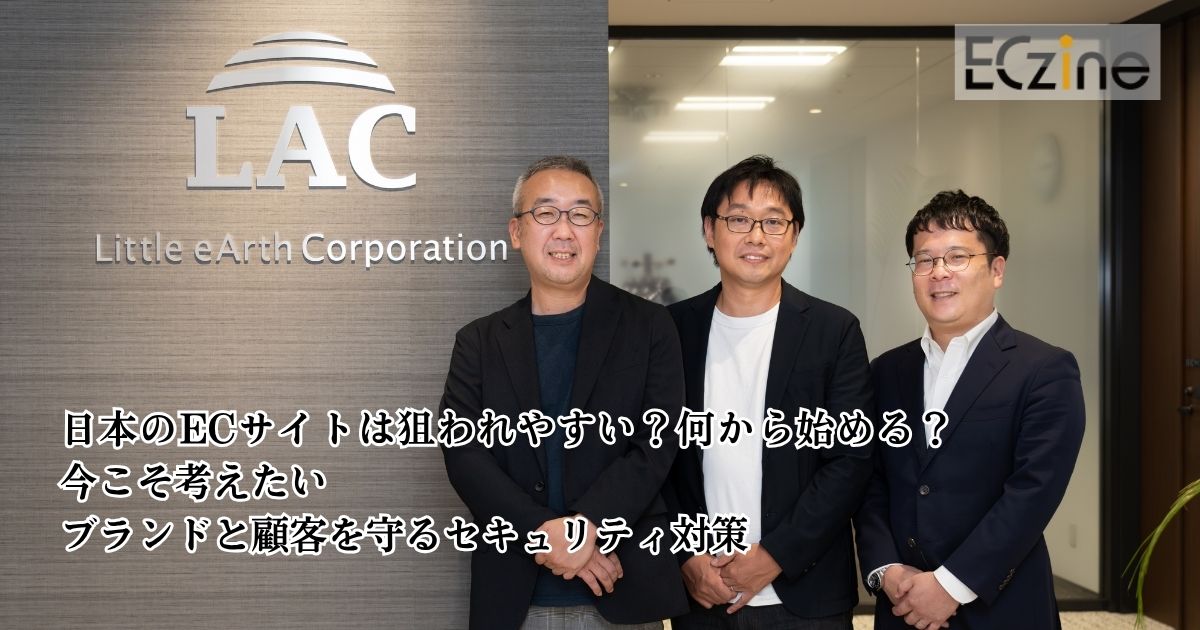
近年、日本企業がサイバー攻撃の標的になる事件が増えたと感じる人も多いのではないだろうか。AI技術の発展によって言語の壁が消失し、日本企業もハッカーの標的になりやすくなった今、特に顧客の個人情報を扱う自社ECは、企業活動に大きな影響を与える前に適切なセキュリティ対策を施さなければならない。本稿は脆弱性診断・不正利用対策の義務化といったトレンドに加え、単なる「守り」ではないブランド価値を高める「投資としてのセキュリティ対策」の重要性について、1986年に創業し、多くの日本企業を支援してきた株式会社ラックの3名に話を聞いた。
なぜ今、ECセキュリティが叫ばれるのか
近年、サイバー攻撃の手口はますます巧妙化・大規模化している。かつては「日本語」という言語がある種の壁として機能していたが、生成AIの発展によりほぼ撤廃され、今や世界中から標的にされかねない状況であることを私たちはまず自覚しなければならない。
「ECサイトは決済、配送情報など多くの個人情報を扱うため、特に気を引き締めなければなりません。外部脅威の拡大を受け、関連機関もセキュリティ対策に関する情報発信の強化や、ガイドラインのアップデートを行っています。ぜひチェックして最新の対策を行っていただきたいです」(松本氏)
代表的なのは、2023年10月に独立行政法人情報処理推進機構(IPA)によって公開された「ECサイト構築・運用セキュリティガイドライン」と、2025年3月に改定された「クレジットカード・セキュリティガイドライン[6.0版](PDF)」だ。ガイドラインでは、ECサイト運営やクレジットカード取引に携わる事業者・担当者に対し、求められる対策とその重要性などが説明されている。
「特に注目すべきは、どちらのガイドラインにも記載されている『脆弱性対策』と『不正利用対策』です。脆弱性診断はECサイト構築・運用セキュリティガイドラインでECサイトのセキュリティ対策の必須要件として掲げられており、クレジットカード・セキュリティガイドライン[6.0版]でも、クレジットカード番号などの漏えいを防ぐため、対策を講じるよう求められています」(金澤氏)
これらは直接的な法的拘束力は現状ないものの、個人情報保護法やクレジット取引に関連する割賦販売法を遵守する上で欠かせない要素となっており、EC・通販事業者は事実上の義務化と捉えるべき項目といえる。
しかし、対策の必要性は理解していても「専任のセキュリティ担当者がいない」「リソースが足りない」などの理由から、特に中小の事業者を中心に対応が後手に回っているケースも少なくないという。
「当社にも『セキュリティ対策は、何から手をつけたら良いのか』といった相談が多く寄せられます。セキュリティと一口にいっても、個人情報の漏えい対策から不正決済の対策、システムそのものの脆弱性対策と非常に幅が広いです。そのため、私たちはまずお客様に『本当に守らなければいけないものは何か』を定義してもらうようにしています」(松本氏)
「もちろんすべて強固な対策をすべきですが、その中でも優先順位づけは必要です。それすらも判断が難しい状況であれば、“健康診断”として『DiaForce』などを活用したセキュリティ診断の実施をご提案します。システムそのものの診断や、ECサイトの運用実態もヒアリングした上で最重要領域とアプローチの広げ方を決めると、道筋が見えてくるはずです」(金澤氏)
この記事は参考になりましたか?
- [ECzine Press Winter 2025]ECサイトの脆弱性・不正利用対策義務化を機に考える、これからのセキュリティ連載記事一覧
-
- セキュリティ事故1件あたりの平均損失額は5,700万円 堅牢な環境構築と有効な対策をIPA...
- 日本のECサイトは狙われやすい?何から始める? 今こそ考えたいブランドと顧客を守るセキュリ...
- この記事の著者
-

ECzine編集部(イーシージンヘンシュウブ)
ECzine編集部ならではの視点で、マーケターの皆さんに情報をお伝えいたします。
※プロフィールは、執筆時点、または直近の記事の寄稿時点での内容です
提供:株式会社ラック
【AD】本記事の内容は記事掲載開始時点のものです 企画・制作 株式会社翔泳社
この記事は参考になりましたか?
この記事をシェア
